اگر کاربران از طریق آدرس IP امکان دسترسی به فایل سرور را داشته باشند، اما با استفاده از نام سرور نتوانند با سرور ارتباط برقرار کنند، محتملترین دلیل، وجود ایراد در Name Resolution یا تشخیص نام است. تشخیص نام میتواند در نام هاست NetBIOS یا DNS مشکل ايجاد کند. اگر سیستمعامل کلاینت به NetBIOS وابسته باشد، کلاینتهای VPN میتوانند از طریق سرور VPN آدرس سرور WINS را تعیین کنند، اما اگر سیستمعامل کلاینت ترجیحاً از DNS استفاده میکند، کلاینتهای VPN از طریق یک سرور DNS داخلی به نام سرور شبکه داخلی دسترسی پیدا میکنند.
هنگام استفاده از DNS برای تخصیص نامهای شبکه داخلی از توانايی کلاینتها برای تعیین صحیح نام دامینهای دارای مجوز شبکه سازمانی اطمینان حاصل کنيد. این مشکل اغلب زمانی بهوجود ميآيد که کامپیوترهای خارج از دامین برای دسترسی و استفاده از نام سرورهای موجود در شبکه داخلی، که پشت VPN قرار دارند، به استفاده از DNS اقدام ميکنند.
2 - کاربران نمیتوانند به هیچ منبعی روی شبکه سازمانی دسترسی پیدا کنند
در بعضی مواقع کاربران میتوانند به سرور VPN راه دور متصل شوند، اما نميتوانند به هیچکدام از منابع موجود روی شبکه سازمانی دسترسی پیدا کنند. در چنین مواردی کاربران نمیتوانند نام هاست را شناسايی کرده و حتی قادر نیستند به منابع موجود در شبکه سازمانی Ping کنند.
رایجترین دلیل وقوع این مشکل این است که کاربران به شبکهای متصل هستند که ID شبکه آن با شبکه سازمانی مستقر در پشت سرور VPN یکسان است. بهعنوان مثال، کاربر به شبکه پرسرعت یک هتل متصل شده و به این ترتیب ID شبکه پس از تخصیص آدرس IP اختصاصی بهصورت 24/10.0.0.0 اختصاص یافته است.
حال چنانچه شبکه سازمانی نیز روی همین ID شبکه 24/10.0.0.0تعریف شده باشد، آنگاه کاربر قادر به اتصال به شبکه سازمانی خود نخواهد بود، زیرا ماشین کلاینت VPN آدرس مقصد را بهصورت شبکهای محلی میبیند و اتصال شبکه راه دور را از طریق رابط VPN ارسال نميکند.
دلیل عمده دیگر برای عدم موفقیت در اتصال این است که کلاینتهای VPN اجازه دسترسی به منابع موجود روی شبکه سازمانی را بهدلیل قوانین تعیین شده از جانب فایروال نمییابند. راهحل این مشکل پیکربندی فایروال بهگونهای است که اجازه دسترسی به منابع شبکهای را به کلاینتهای VPN بدهد.
3 - کاربران نمیتوانند از پشت ابزارهای NAT به سرور VPN متصل شوند
اغلب روترهای NAT و فایروالها به اصطلاح از پشت ابزارهای NAT از پروتکل PPTP VPN پشتیبانی میکنند. هرچند برخی از فروشندگان طراز اول تجهيزات شبکهای، ويرايشگر NAT را در پروتکل PPTP VPN خود تعبیه نميکنند. اگر کاربری در پشت چنین ابزاری واقع شده باشد، ارتباط VPN براي اتصال از طريق PPTP با شكست مواجه خواهد شد. البته، ممكن است با ديگر پروتكلهاي VPN كار كند.
همه ابزارهاي NAT و فايروالها در كار با پروتكلهاي VPN مبني بر IPSec از IPSec پشتيباني ميکنند. اين پروتكلهاي VPN شامل پيادهسازيهاي اختصاصي مد تونل IPSec و L2TP/IPSec سازگار با RFC خواهند بود. همچنين اين دسته از پروتكلهاي VPN ميتوانند با استفاده از (Encapsulating) ارتباطات IPSec و در هدر UDP از پيمايش NAT يا (NAT Traversa) پشتيباني کنند.
چنانچه سرور و كلاينت VPN شما از پيمايش NAT پشتيباني کرده و كلاينت تمايل دارد از L2TP/IPSec براي اتصال به سرور سازگار با NAT استفاده کند، رايجترين دليل براي اين مشكل اين است كه كلاينت از سيستمعامل Windows XP SP2 استفاده ميكند.
سرويس پك 2 پيمايش NAT Traversal را روي كلاينتهاي L2TP/IPSec بهاصطلاح ميشكند. شما ميتوانيد اين مشكل را از طريق ويرايش رجيستري روي كلاينت VPN آنگونه كه در آدرس زير توضيح داده شده حل كنيد.
سرعت كم يكي از مشكلاتي است كه برطرف کردن آن بسيار دشوار است. دلايل زيادي براي كاهش كارايي ارتباط VPN وجود دارد و نكته مهم آن هم اين است كه كاربران بتوانند توضيح دهند دقيقاً در زمان انجام چه كاري با افت كارايي و كاهش در سرعت روبهرو ميشوند.
يكي از عمدهترين موارد هنگام كاهش كارايي ارتباط VPN زماني است كه كلاينت در پشت شبكه DSL قرار گرفته و از پروتكل PPPoE استفاده ميکند. چنين ارتباطات شبكهاي معمولاً موجب بروز مشكلات مرتبط با MTU شده كه ميتوانند بر هر دو عامل اتصال و كارايي تأثيرگذار باشند. براي اطلاعات بيشتر درخصوص موارد مرتبط با MTU در كلاينتهاي ويندوزي به آدرس زير مراجعه کنيد.
5 – كاربران از طريق PPTP متصل ميشوند، اما امکان اتصال از طريق L2TP/IPSec وجود ندارد
PPTP پروتكل سادهاي براي پيكربندي و تنظيم روي سرور و كلاينت VPN است. فقط كافي است كه كاربر از نرمافزار كلاينت توكار VPN كه بههمراه تمام نسخههاي سيستمعامل ويندوز ارائه ميشود استفاده کرده و نام كاربري و كلمه عبور معتبر اكانتي را كه مجوز دسترسي از راه دور را دارد، در اختيار داشته باشد.
اگر كامپوننت سرور VPN براساس مسيريابي ويندوز و Remote Access Service باشد، بهسادگي تنظيم شده و پس از اجراي يك راهنماي پيكربندي كوتاه بهطور خودكار اجرا خواهد شد. L2TP/IPSec قدري پيچيدهتر است. اعتبار كاربر و ماشين وي بايد توسط سرور VPN تأييد شوند.
تأييد اعتبار ماشين ميتواند از طريق يك كليد مشترك (Pre-shared Key) يا ماشين ثبتشده صورت گيرد. اگر از كليد مشترك استفاده ميكنيد (كه معمولاً به دلايل امنيتي توصيه نميشود)، بررسي كنيد كه آيا كلاينت VPN براي استفاده از همان كليد مشترك پيكربندي شده يا خير؟ اگر از روش ثبت ماشين استفاده ميكنيد نيز مطمئن شويد كه كلاينت VPN مجوز مربوطه را دارد يا خير؟
6 – اتصال VPN سايتبهسايت برقرار ميشود، اما هيچ ترافيكي بين گيتويهاي VPN جابهجا نميشود
هنگامي كه يك ارتباط VPN سايتبهسايت بين سرورهاي RRAS ويندوزي ايجاد ميكنيد، اين امكان وجود دارد كه اتصال VPN درظاهر برقرار نشان داده شود، اما ترافيكي ميان شبكههاي متصلشده رد و بدل نشود. اشكال در شناسايي نام سرورها ايجاد شده وهاستها حتي قادر به پينگ كردن به شبكه راه دور نيز نيستند.
عمدهترين دليل براي بروز اين مشكل اين است كه هر دو طرف اتصال سايت به سايت روي يك ID شبكه يکسان هستند. راهحل آن نيز تغيير الگوي آدرسدهي IP روي يك يا هر دو شبكه بوده تا بهاين ترتيب، تمام شبكههاي متصلشده بهصورت سايت به سايت روي IDهاي شبكه متفاوتي قرار داشته باشند.
7 – كاربران نميتوانند از پشت فايروال به ارتباط در مُد تونل IPSec اقدام کنند
بهطور معمول سرور VPN و کلاينتها بهطور صحيح پيکربندي ميشوند تا بتوانند از مُد تونل IPSec يا ارتباط L2tp/IP Sec NAT-T براي ارتباط با يک سرور VPN استفاده کنند و در نتيجه ارتباط با شکست مواجه ميشود. در برخي مواقع اين اتفاق را بعد از برقراري اتصال موفق اولين كلاينت مشاهده ميكنيد، اما كلاينتهاي بعدي كه در پشت همان ابزار NAT قرار دارند، با شكست در ارتباط روبهرو ميشوند.
دليل بروز اين مشكل اين است كه تمام سرورهاي IPSec NAT-T VPN با RFC سازگار نيستند. سازگاري با RFC نيازمند اين است كه سرور مقصد NAT-T VPN از تماسهاي IKE روي پورت منبع UDP 500 پشتيباني كرده تا آنهابتوانند ارتباطات چندگانه را از چندين كلاينت در پشت يك گيتوي VPN واحد مالتيپلكس كنند.
حل اين مشكل از طريق تماس با فروشنده سرور VPN و حصول اطمينان از اينكه پيادهسازي VPN IPSec NAT-T با RFC سازگاري دارد يا خير، امكانپذير خواهد بود. اگر اينگونه نبود، از فروشنده درباره وجود Firmware براي بهروز رساني سؤال كنيد.
8 – كاربران نميتوانند به برخي از IDهاي شبكه سازماني دسترسي پيدا كنند
برخي از اوقات كاربران مواردي را گزارش ميكنند كه در آن ذكر شده، ميتوانند بعد از برقراري ارتباط VPN به برخي از سرورها دسترسي پيدا كنند، اما بقيه سرورها قابل دسترسي نيستند. آنان وقتي ارتباط خود را آزمايش ميكنند، مشاهده ميكنند كه نميتوانند با استفاده از نام يا آدرس IP به سرور مورد نظر خود پينگ كنند.
دليل عمده براي اين مشكل اين است كه سرور VPN وروديهاي جدول روزمره را براي تمام IDهاي شبكههايي كه كاربر نميتواند به آنان متصل شود، در اختيار ندارد. كاربران فقط قادر به اتصال به سرورهايي هستند كه روي زيرشبكه سرور VPN باشند، اما از طريق سرور VPN قادر به ارتباط با IDهاي شبكه راهدور نيستند.
راهحل اين مشكل پركردن جدول مسيريابي روي سرورVPN بهگونهاي است كه آدرس گيتوي تمام IDهاي شبكههايي را كه VPN بايد به آنان متصل شود، در آن وجود داشته باشد.
9 – كاربران هنگام اتصال به سرور VPN قادر به اتصال به اينترنت نيستند
در برخي مواقع كاربران نميتوانند پس از اينكه اتصال VPN برقرار شد، به اينترنت متصل شوند. در اينحالت همزمان با قطع ارتباط VPN كاربران در اتصال به اينترنت مشكلي نخواهند داشت. اين مشكل زماني مشاهده ميشود كه نرمافزار كلاينت VPN براي استفاده از سرور VPN به عنوان گيتوي پيشفرض خود پيكربندي شدهباشد. اين تنظيم، تنظيم پيشفرض نرمافزار كلاينت VPN مايكروسافت است.
از آنجا كه همه هاستها دور از محل كلاينت VPN مستقر هستند، ارتباطات اينترنت بهسمت سرور VPN مسيردهي خواهند شد. اگر سرور VPN بهگونهاي پيكربندي نشده باشد كه ارتباط با اينترنت را از طريق كلاينتهاي VPN ميسر سازد، هرگونه تلاشي براي اتصال به اينترنت با شكست روبهرو خواهد شد.
راهحل اين مشكل پيكربندي سرور VPN بهگونهاي است تا به كلاينتها اجازه دسترسي به اينترنت را بدهد. سرور RRAS ويندوز و بسياري از فايروالها از چنين پيكربندي پشتيباني ميكنند. در برابر اصرار براي غيرفعال کردن تنظيمات پيكربندي كلاينت VPN جهت استفاده سرور VPN از گيتوي پيشفرض خود مقاومت كنيد. زيرا اين كار ويژگي Split Tunneling را كه يكي از تهديدات شناختهشده و خطرناك امنيتي محسوب ميشود، فعال خواهد کرد.
10 – چندين كاربر با استفاده از يك مجوز اعتبار PPP به سرور VPN متصل ميشوند
يكي از خطراتي كه تمام سازمانهايي را كه اقدام به پيادهسازي امكانات دسترسي راهدور به سرور VPN ميکنند، تهديد ميكند، ايناست كه كاربران اطلاعات مربوط به نام كاربري و كلمه عبور را با يكديگر به اشتراک ميگذارند. در بسياري از پيادهسازيهاي سرور VPN شما قادر خواهيد بود نهتنها پيش از برقراري ارتباط VPN نسبت به بررسي اعتبار و مجوز كاربر اقدام كنيد، بلكه اگر آن كاربر به دسترسي به شبكه از طريق VPN مجاز نبود، درخواست لغو ارتباط به سرور صادر شود.
اگر كاربران به استفاده اشتراكي از مجوزها اقدام کنند، اين عمل وضعيتي را ايجاد خواهد کرد تا كاربران غيرمجاز بتوانند با استفاده از مجوز كاربران مجاز به شبكه متصل شوند. يك راهحل براي اين مشكل استفاده از الگوهاي اضافي بررسي اعتبار است.
بهعنوان مثال، شما ميتوانيد مجوز كلاينت كاربر را نيز بررسي كنيد. بهاين ترتيب، هيچ كاربر ديگري نميتواند با مجوز يك كاربر مجاز وارد شبكه شود. انتخاب ديگر استفاده از كارتهاي هوشمند، ابزارهاي بيومتريك و ديگر روشهاي دو فاكتوري تعيين هويت است
با تازگی شرکت WD دسته بندی هاردهای خود را با کد رنگ به نمایش گذاشته که توضیح مختصری راجع به آنها به شرح زیر است :
Caviar Black :این سری ، سریعترین مدل هاردهای WD یا به اصطلاح سری High Performance می باشد و تکنولوژی های به کار گرفته شده در این سری از هاردها همه در جهت بهبود سرعت دسترسی و انتقال اطلاعات می باشند . در این سری ، تولید حرارت ، مصرف برق ، صدا و ... تمامی در اولویت های بعدی قرار دارد و اولویت اول سرعت می باشد . این سری برای کارهایی که احتیاج به سرعت بالا دارند ، مانند کارهای چند رسانه ای ، تدوین فیلم و صدا و بازیهای کامپیوتری توصیه می شود .
Caviar Blue :این سری در واقع ادامه سری قبلی هاردهای موفق WD که با SE یا SE16 معروف بودند می باشد . این سری تقریبا بالانسی بین سرعت و دیگر موارد مانند تولید حرارت ، مصرف برق ، صدا برقرار نموده است . برای مصارف خانگی و کامپیوترهای خانوادگی توصیه می گردد .
Caviar Green : این سری حداکثر مصرف بهینه انرژی را برای شما به ارمغان می آورد . این هاردها مصرف برق بسیار کمتری دارند و بسیار بی صدا و با حرارت کم کار می کنند و سرعت در آنها اولویت دوم می باشد. البته با استفاده از تکنولوژی جدید تغییر سرعت دور هارد ، در موارد لازم سرعت مناسبی نیز دارند . برای مصارف کامپیوتر های اداری ، HTPC ها (کامپیوتر به جای پخش کننده های چند رسانه ای) ، به عنوان هارد اکسترنال (با تبدیل) توصیه می گردند .
:WD Caviar Blueکمپانی Western Digital برای ارائه تمام مشخصات هاردهای پرطرفدار WD Caviar SE16, WD Caviar SE, and WD Caviar تحت یک درایو ،هارد های WD Caviar راطراحی نموده است .این هارد دارای رابط های اتصال PATA, (interface) که ATA موازی است وبیش از 10 سال است که به عنوان درگاه استاندارد برای اتصال قطعات جانبی مختلف کامپیوتر کاربرد دارد وSATA که ATA سریال است وتکنولوژی نسل بعد از PATA است می باشد و با هر دو درگاه سازگار است .رابط PATA سرعت انتقال اطلاعات 100Mb/s و رابط SATA تا سرعت 3Gb/s را پشتیبانی می کند .همجنین WD در این مدل دمای کار پایین را، در حین بالارفتن اطمینان و کم شدن صدای هارد فراهم کرده است وبا بهره گرفتن از تکنولوژی Intelliseek بهترین سرعت جستجوی دیتا برای کم شدن لرزش و توان مصرفی محاسبه شده است واستفاده از تکنولوژی No Touch که موجب میشود هد recording هرگز مدیا را لمس نکند، سایش کمتر سرهد ومدیا و امنیت بیشتر هنگام حمل و نقل را تضمین کرده است .این هارد برای استفاده در کامپیوتر های خانگی و تجاری مناسب است .
WD Caviar Greenبا: افزایش ظرفیت هاردها توان مورد نیاز برای راه اندازی آنها هم افزایش یافته Western Digital .با معرفی سری WD caviar Green وتکنولوژی خاص ساخت آن امکان داشتن هارد با ظرفیت بالا ،امنیت قابل اعتماد و کارایی متناسب در حین مصرف کمتر انرژی را فراهم کرده است .این هاردها با بهره گرفتن از ترکیب تکنولوژی های IntelliSeek ، NoTuch و IntelliPower توانسته است که مصرف توان را تا 40 درصد هاردهای استاندارد کاهش دهد .تکنولوژی Intellipower : با پیاده سازی یک هماهنگی مناسب بین سرعت هارد ،نرخ انتقال اطلاعات و caching موجب مصرف توان کمتر و کارایی پایدار می شود .صتکنولوژیIntelliseek : بهترین سرعت جستجوی دیتا برای مصرف توان ، صدا و لرزش کمتر محاسبه شده است .تکنولوژی No Touch :با بکارگیری این تکنولوژی هدrecording هرگز مدیا را لمس نمی کند و این تکنولوژی متضمن سایش کمتر سر هد ومدیا و امنیت بیشتر هنگام حمل و نقل است .همچنین با مهار شدن محور موتور هارد در هر دو سر لرزش آن هنگام حستجوی دیتا به حداقل می رسد وموجب پایداری بیشتر صفحات وبالا رفتن دقت هنگام خواندن ونوشتن دیتا می شود .این هارد در دمای کار پایینی عمل کرده وصدای آن نیز بسیار کم است وتا ظرفیت 2TB ارائه می شود .به علت دمای کار پایین وعدم نیاز به فن ومصرف کم گزینه مناسبی برای استفاده در درایو های اکسترنال و کامپیوتر های شخصی سازگار با محیط زیست می باشد
WD Caviar BlackWD:در این سری با ترکیب ساختار الکترونیکی بسیار کارا وساختار مکانیکی محکم درایو ذخیره سازی بسیار مناسبی را برای سیستم هایی که تحت بار زیاد کار می کنند فراهم کرده است .خنک بودن وداغ نشدن هارد در حین عملکرد ، بهره بردن از تکنولوژیNo Touch و تکنولوژی حفاظت لرزش Leading Edge بیشترین قابلیت اطمینان وپایداربودن انتقال دیتا ی را پدید می آورد .در این سری با به کار گیری دو پردازش گر قدرت پردازش دوبرابرشده وکارایی به حداکثر رسیده است .همچنین از cache بزرگتر وسریعتر که تا 64Meg می رسد برای بالا بردن کارایی این سری استفاده شده است.و با بکار گیری تکنولوژی محرک دوگانه دقت مکانی در یافتن دیتا به حد اکثر رسیده به این مفهوم که محرک اولیه تغیر مکانهای زیاد را با استفاده نیروی الکترومغناطیسی ممکن می سازد .و محرک ثانویه از حرکت پیزوالکتریک برای تنظیم صحیح جای هد جهت بالا بردن دقت بهره می گیرد و با مهار شدن محور موتور هارد در هر دو سر لرزش آن هنگام جستجوی دیتا به حداقل می رسد وموجب پایداری بیشتر صفحات وبالا رفتن دقت هنگام خواندن ونوشتن دیتا می شود .
در مقاله قبل یاد گرفتیم در اسکایپ اکانت بسازیم. حال وقت آن است که بیاموزیم چه طور با اسکایپ کار کنیم!
در اسکایپ Sign in کنید. برای صحبت کردن با دوستانتان باید آنها را پیدا کنید. به این صورت که از ابزارهای سمت چپ، روی گزینه New کلیک و New Contact را انتخاب کنید. (برای بزرگتر دیدن تصاویر حتما روی آنها کلیک کنید)
سپس تصویری مانند زیر باز خواهد شد. اسم، آی دی اسکایپ و یا ایمیل دوستتان را وارد کنید و find را بزنید تا دوستتان را بیابید. توجه داشته باشید دوستتان حتما باید اسکایپ را دانلود کرده و در آن پروفایل ساخته باشد.
بعد از آنکه فرد مورد نظرتان را پیدا کردید، روی گزینه Add Contact کلیک کنید تا به لیست دوستانتان اضافه شود.
برای مثال من یک پروفایل اسکایپ برای قسمت ICT تبیان ساختم و اسم خودم را مطابق روش بالا به لیست دوستان تبیان اضافه کردم. اگر روی اسم فردی که می خواهید با او صحبت کنید، یک بار کلیک کنید تصویری مانند زیر برایتان باز می شود.
مطابق شکل بالا دو گزینه سبز رنگ، زیر توضیحات اکانت فرد مورد نظر قرار دارد. اگر سیستم شما مجهز به دوربین است و می خواهید تصویرتان را هم بفرستید روی گزینه video call و در غیر این صورت روی call کلیک کنید.
فرد مورد نظر اگر آنلاین باشد، صفحه ای مانند زیر برایش باز می شود که در صورت تمایل می تواند به آن پاسخ بدهد.
گزینه اول از سمت چپ ارتباط صوتی ست. گزینه وسط ارتباط صوتی و تصویری ست و گزینه ی آخر قطع تماس است.
آموزش ساخت ایمیل توسط سرویس ایمیل مایکروسافت (Outlook)
مایکروسافت با معرفی سرویس ایمیل جدید خود موسوم به Outlook به صحنه رقابت با Gmail قدم گذاشت. اعضای مایکروسافت در چند ماه اخیر به شدت مشغول ساخت یک سرویس جدید ایمیل بودهاند و اکنون آمادهاند تا نتیجه تلاشهای خود را به دنیا ارائه دهند. این کمپانی پلتفورم جدید ایمیل خود موسوم به Outlook.com را معرفی نموده و امیدوار است با نامی که برای سرویس خود انتخاب کرده (Outlook به معنای «چشمانداز» است) و چند ویژگی کارآمد، شما را هم به امتحان پلتفورمش ترغیب کند. هرچند مایکروسافت برای متقاعد کردن کاربران به استفاده از این سرویس ایمیل جدید به جای Gmail راه دشواری در پیش دارد، اما Outlook.com گامی بسیار بزرگ به جلو برای مایکروسافت و رقیبی جدی در بازار سرویسهای ایمیل به حساب میآید.
گام اول برای استفاده از سرویس ایمیل مایکروسافت ایجاد یک صندوق پستی الکترونیکی است. برای این منظور:
به سایت outlook.com بروید و بر روی لینک sign up now کلیک کنید.
در صفحه ی نام نویسی ابتدا از شما درخواست وارد کردن اطلاعاتی نظیر نام، تاریخ تولد (بر مبنای میلادی) کشور، جنسیت و ... را خواهد کرد. در ادامه در بخش microsoft account name یک آیدی برای خودتان تعریف کنید. معمولا اکثر آیدی های موجود توسط دیگران انتخاب شده اند و ممکن است نیاز باشد آیدی های مختلفی را تست کنید. البته از آنجا که این سرویس تازه راه اندازی شده است احتمال تایید شدن آیدی انتخابی بیشتر خواهد بود. پس از انتخاب آیدی می بایست یک کلمه ی عبور برای ورود به صندوق پستی خود انتخاب کنید. سعی کنید کلمه ی عبور شما از امنیت لازم برخوردار باشد. دقت کنید که کلمه ی عبور مورد نظر خود را علاوه بر فیلد Create a password باید در فیلد Reenter Password نیز عینا وارد کنید. پس از وارد کردن کلمه عبور در فیلدهای موجود، کشور محل سکونت خود را انتخاب و تلفن تماس خود را وارد کنید. (لزومی بر صحیح بودن کشور و تلفن تماس نیست) در صورتی که پست الکترونیکی دیگری دارید می توانید آن را در فیلد Alternative email address وارد کنید تا در صورت فراموش کردن کلمه ی عبور، برایتان ارسال شود. در غیر این صورت می توانید با کلیک بر روی لینک Or choose a security question یک سوال امنیتی (برای بازیابی کلمه عبور خود) تعیین کنید.
در صورتی که بر روی لینک Or choose a security question کلیک کرده اید، سوال امنیتی مورد نظر را از لیست Security question انتخاب و پاسخ خود را در فیلد Answer بنویسید. از فیلد Country/region کشور محل سکونت خود را انتخاب و کد امنیتی تعیین شده را در فیلد مربوطه وارد کنید. در صورتی که کد امنیتی خوانا نیست می توانید با استفاده از لینک new کد دیگری را بارگیری کنید.
پس از انجام تمام مراحل موجود بر روی دکمه ی I accept کلیک کنید.
در صورت صحیح بودن تمام اطلاعات موجود و تایید آیدی انتخابی، وارد صندوق پستی Outlook خود خواهید شد و اولین ایمیل Outlook خود را که با مضمون خوشآمدگویی برای شما ارسال شده است دریافت خواهید کرد. در صورت عدم تایید داده های ورودی اقدام به تصحیح اطلاعات موجود کرده و مجددا بر روی لینک I accept کلیک کنید. دقت کنید که ممکن است کد امنیتی تغییر کند.
در صورتی که قبلا از سرویسهای ایمیل مایکروسافت یعنی Hotmail یا Live استفاده می کردید و تمایلی به ساخت ایمیل توسط سرویس جدید را ندارید، میتوانید به منوی تنظیمات سرویس ایمیل خود (Options) بروید و روی گزینه Upgrade to Outlook.com کلیک کنید. البته اگر از این طریق اکانت خود را ارتقا دهید، فقط ظاهر ایمیل شما تغییر میکند و دیگر دامنه جدید دریافت نمیکنید.
شاید این روزها تصور یک روز زندگی بدون موبایل هم برای بسیاری از ما محال باشد اما تنها ۲۰ سال پیش در چنین روزهایی بسیاری افراد حتی فکر ورود موبایل به زندگی شان را هم نمیکردند و به همین دلیل زمانی که ثبت نام برای واگذاری تلفن همراه شروع شد آنقدر استقبال مردم کمرنگ بود که حتی برای بازاریابی سیمکارتها به نوعی جایزه تعریف شده بود.
به گزارش سافتگذر به نقل از ایتنا؛ فکر ایجاد تلفن همراه و سیار از دهه ۱۹۶۰میلادی از سوی کشورهای اسکاندیناوی ( سوئد، نروژ، دانمارک و فنلاند) آغاز شد و در نهایت این فناوری در سال ۱۹۷۵ میلادی از سوی کشورهای اسکاندیناوی با سیستم آنالوگ به بازار عرضه شد اما ۲۰ سال پس از آن که جهان اولین مکالمات غیر تجاری خود با موبایل را تجربه کرد، بالاخره در تاریخ ۱۹ مرداد سال ۱۳۷۳ با بهره برداری از اولین فاز شبکه تلفن همراه کشور، برای اولین بار فعالیت موبایل در ایران نیز تجربه شد و بدین ترتیب تلفن همراه کار خود را با استفاده از ۱۷۶ فرستنده و گیرنده در ۲۴ ایستگاه رادیویی و با ظرفیت ۹۲۰۰ شماره تلفن همراه کار خود را در تهران آغاز کرد.
هکرهای رایانهای در تازه ترین اقدام خود موفق شدند توالت هایی را که با استفاده از یک برنامه ساده رایانهای کنترل میشوند، هک کنند.
به گزارش سافتگذر به نقل از فن آوری اطلاعات ایران، شرکت امنیتی تراست ویو هولدینگز میگوید برنامه ای که برای کنترل این توالت ها و برای نصب بر روی گوشیهای اندروید طراحی شده دارای مشکلاتی است و در زمان اتصال به توالت با استفاده از بلوتوث قابل هک شدن است.
توالت هوشمندی که از این طریق هک می شود توسط یک شرکت ژاپنی ساخته شده و بین ۴۲۱۲ تا ۵۶۸۶ دلار قیمت دارد. باز کردن در تولت فرنگی، تنظیم خودکار ، پاکسازی خودکار، خوش بو کردن محیط، روشن شدن خودکار محیط اطراف با استفاده از لامپ و بلندگویی با قابلیت پخش موسیقی از جمله امکانات این توالت هوشمند است.
هکرها در صورت از کار انداختن این توالت میتوانند جریان آب را در آن قطع و به طور کلی استفاده از آن را به طور کلی مختل کنند. علاوه بر این هکرها میتوانند با دست کاری برنامه یاد شده که My Satis نام دارد کاری کنند جریان آب به طور دائم در توالت برقرار باشد و از این طریق موجب اسراف آب شوند.
باز و بسته کردن دائم در توالت و اختلال در عملکرد فلاشر توالت از جمله دیگر اختلالاتی است که از این طریق ممکن است صورت بگیرد.
عصر سه شنبه است و گروهی 4 نفره از دانشجویان با لپ تاپ های شان در اتاقی از کمپ کنزینگتون دانشگاه نیوساوث ولز نشسته اند، جایی که قرار است برای 24 ساعت آینده به هک کردن سیستم های کامپیوتری اقدام کنند. پشت سرشان، استاد و مدرس تحسین شده امنیت آی تی ایستاده، که ترجیح می دهد به عنوان یک فرد آکادمیک از او یاد نشود، و البته به واژه هکادمیک هم بلند می خندد. او فیونبار دیویس نام دارد.
تا عصر فردا، این دانشجویان به سختی چشم روی هم گذاشته اند، زیرا تازه حضورشان در مسابقه "چالش امنیت سایبری 2013" به پایان رسیده. رقابتی که شرکت Telstra و سازمان های دولتی هفته گذشته آن را برگزار کردند. Telstra در دومین سال برگزاری این رویداد، به دنبال یافتن کاندیدهای مناسب برای امنیت آی تی بود، شغلی که تقاضا برای آن رو به افزایش است.
در این مسابقه، شرکت کنندگان به طور 24 ساعته و بدون وقفه، به تست یک سیستم آی تی که Telstra به این منظور ساخته بود پرداختند. این مسابقه شامل "تست حمله و نفوذ به سیستم" بر روی اپلیکیشن های تحت وب این شرکت، و نیز شبکه ها و محصولات آن بود. تست نفوذ، به منظور بررسی یک سیستم کامپیوتری یا شبکه از طریق شبیه سازی حملات هکری، انجام می شود.
43 گروه شرکت کننده، هر کدام متشکل از 4 عضو، در این مسابقه شرکت کردند و استقبال به حدی بود که Telstra مجبور به محدودسازی تعداد تیم های هر دانشگاه به 3 بود. جالب اینجا است که هر سه مقام اول مسابقه، به تیم های دانشگاه نیوساوث ولز اختصاص یافت.
فیونبار دیویس که از اساتید امنیت آی تی در این دانشگاه است، بر خلاف سایر افراد آکادمیک که خیلی جدی هستند، در پروفایل خودش به شوخی نوشته "یک کت و شلوار پوش حرفه ای" که "فنون هک" و "اچ تی ام ال" و "ناکام کردن تهدیدات آدم های زرنگ" را تدریس می کند.
بسیاری از دانشجویان او و سایر همکارانش به شرکت های امنیتی گردن کلفت رفته و مشغول کار هستند، برخی دیگر هم در جاهایی مثل گوگل دوره کارآموزی می گذرانند. تئو جولین که یکی از دانشجویان دیویس است می گوید چیزی که او را یک هکر کلاه سفید عالی کرده، روش های آموزشی غیر مرسوم دیویس است. آموزش های او، عملی و در میدان جنگ صورت می گیرد، و نه در قالب بیان تئوری ها.
یکی از همکاران دیویس می گوید: «اگر شرکت ها کارهای احمقانه ای انجام دهند، او آنها را در مقالاتش نقد می کند. در این طور موارد مؤدب کنار نمی نشیند.» جولین هم می گوید: «دیویس سرش را توی تئوری ها نمی کند. در عوض به ما می گوید راه انجام نفوذ این است و برای اینکه سدش کنید، باید این کار را بکنید.»
با این که کار در شرکت های امنیتی بیش از تدریس درآمد دارد، دیویس به خاطر لذت شخصی، به این کار می پردازد: «تربیت شاگردانی که خیلی خوب کار می کنند، بی نهایت رضایت بخش است. بردن جایگاه های اول تا سوم، عالی است.» درباره متفاوت بودن روش های آموزشی اش می گوید: «کار ما واقعاً با دوره های آموزشی کامپیوتر که می بینید فرق دارد زیرا وقتی سر کار می روید در اصل وارد حوزه هوش مصنوعی شده اید. شما به دانشجو می گویید که این مشکل است، این هم الگوریتمی که برای بر طرف کردنش باید استفاده کند، و او هم همین کار را می کند. ولی این بخش آموزش من شبیه یک تز کوچک است. ما دانشجو ها را می اندازیم در جای عمیق و می گوییم "بسیار خوب، باید پروژه خود را دست بگیری. کار سختی خواهد بود و ما بر اساس آن تو را قضاوت می کنیم."»
«خیلی از افراد یکی دو هفته بعد از شروع ترم، انصراف می دهند چون می فهمند که خروار خروار کار سرشان خواهد ریخت. بسیاری از دانشجوها نمی خواهند کار زیادی بکنند.»
دیویس با دیدن روش آموزش دانشجوهای سایر دانشگاه ها شوکه می شود: «آنها توسط اساتیدی بار می آیند که هرگز در عمرشان چیزی را هک نکرده اند. دانشجوها خوبند، مشکل از اساتید است... در صحبت با دانشجوهای سایر جاها، از سرفصل هایی که یاد گرفته بودند متعجب شدم. انگار اصلا علم کامپیوتر واقعی نبود.»
60 درصد کار دیویس بر روی پروژه های عملی متمرکز است. وقتی از او پرسیده می شود که آیا روش آموزشی عملی اش ممکن هست به تشکیل یک لشگر از هکرهای بد بینجامد یا نه، او یک جمله خیلی جالب می گوید: «من مطلقا از بابت ایجاد یک لشگر از "کلاه سیاه ها" نگرانی ندارم. در حقیقت، این دانشجوها تبدیل به پژوهشگرانی بسیار خوب در زمینه امنیت آی تی خواهند شد. فکر می کنم افرادی تبدیل به کلاه مشکی می شوند که قبل از آمدن به دانشگاه، در فکرشان چنین چیزی بوده باشد.»
شرکت مایکرو سافت سیستم عامل Windows 7 را در ۶ ویرایش متفاوت توزیع کرده است که فقط نسخه های
Home Premium, Professional, and Ultimate برای همه ی افراد و خرده فروشی ها در دسترس است بقیه نسخه ها از نظر دردسترس بودند محدودترند مثلا فقط در کشورهای توسعه یافته فروخته می شوند یا به شرکتهای بزرگ ارائه می گردند. نسخه های متفاوت ویندوز ۷ عبارتند از:
Str:Starter » نسخه ابتدایی HB: Home Basic » نسخه خانگی HP: Home Premium » نسخه خانگی مخصوص Pro: Professional » نسخه حرفه ای Ent:Enterprise » نسخه تجاری Ult: Ultimate » نسخه نامحدود
تمام نسخه های ویندوز ۷ از پردازنده ۳۲ بیت و ۶۴ بیت پشتیبانی میکنند. به جز نسخه ی Starter که فقط از ۳۲ بیت پشتیبانی می کند.در نسخه ی Home Basic هم امکانات ۶۴ بیتی باید از طریق مایکروسافت راه اندازی شود.
به ادعای مایکروسافت تمام نسخه ها قابلیت بروزرسانی به نسخه ی بالاتر از خود را دارند. حال به بررسی هر یک از نسخه ها می پردازیم:
Windows 7 Starter
این نسخه پایین ترین نسخه از نظر قابلیت ها و ویژگی ها است. این نسخه فقط در ویرایش ۳۲ بیت ارائه می شود. تم در این نسخه وجود ندارد.تصویر پس زمینه و Visual Styles به وسیله کاربر قابل تغییر نمی باشد. همچنین در ابتدا مایکروسافت تعداد برنامه های در حال اجرا در این نسخه را به ۳ برنامه محدود کرده بود که اکنون این محدودیت برداشته شده است.
این نسخه در بسیاری از سیستم ها به ویژه Netbook (نِت بوک) ها به صورت پیش نصب قرار دارد.
Windows 7 Home Basic
این نسخه فقط در بازارهای نوظهور مانند آرژانتین، شیلی، برزیل در دسترس است و در کشورهایی مانند چین، روسیه، ترکیه، تایلند، هند، پاکستان، پاناما، فیلیپین، مکزیک در دسترس نمی باشد.
در این نسخه برخی از ویژگی های ویندوز Aero حذف شده است. این نسخه در کشورهایی که ارائه می شود نیاز به فعال سازی دارد.
این نسخه دارای ویژگی های خاصی برای بازارهای هدف می باشد مانند Windows Media Center , Windows Aero و پشتیبانی از قابلیت multi-touch.
Windows 7 Professional
این نسخه برای کسب و کارهای کوچک و کسانی که به امکانات بیشتر ویندوز علاقمند هستند، مناسب است. این نسخه علاوه برتمام ویژگی های نسخه ی Windows 7 Home Premium، دارای امکان شرکت در دامنه ی ویندوز سرور می باشد همچنین ویژگی های زیر را ضافه تر از نسخه ی های قبلی دارد:
Remote Desktop (بخش کنترل از راه دور ویندوز) ، سیستم قفل گذاری فایل ها، آگاهی از موقعیت پرینت گرفتن ، مد ارائه (Presentation Mode)، امکاناتی برای محدودسازی اجرای برنامه ها (به جز نرم افزار AppLocker) و ویندوز اکس پی مد.
مایکروسافت از این نسخه همانند نسخه ی Enterprise تا ۲۰۲۰ پشتیبانی می کند
Windows 7 Enterprise
این نسخه مخصوص سازمان ها و شرکت های بزرگ می باشد و فقط به شرکت هایی که با مایکروسافت قرارداد داشته باشند ارائه می شود.
امکانات افزوده شده در این نسخه عبارتند از:
رابط کاربری چند زبانه، نرم افزار قفل گذاری درایو ها (BitLocker) و پشتیبانی نرم افزاری از یونیکس
Windows 7 Professional
این نسخه تمام ویژگی ها ی Windows 7 Enterprise را دارد ولی بر خلاف آن به همه ی کاربران عرضه شده است و حتی کاربران خانگی نیز
می توانند این نسخه را نصب کنند. این نسخه کاملترین و در دسترسترین نسخه ی ویندوز ۷ در ایران می باشد. برخلاف ویندوز ویستا Ultimate این نسخه دارای قابلیت های سفارشی یا هر ویژگی منحصر بفردی از طرف مایکروسافت نمی باشد و در عین حال فقط تا سال ۲۰۱۵ پشتیبانی می شود.
نسخه های فرعی ویندوز ۷:
نسخه N و NK
این نسخه ها کاملا مشابه با نسخه ی اصلی خود می باشند و تنها تفاوتی که دارند این که در این نسخه ها Windows Media Player و دیگر فن آوری های رسانه ای ویندوز مانند Windows Media Center و Windows DVD Maker وجود ندارد.
البته این فناوری ها به آسانی و بدون هزینه از سایت مایکروسافت قابل دانلود است و نسخه ی N را به نسخه ی اصلی خود تبذیل می کند.
 نویسنده : saveh
 تاریخ : چهارشنبه 27 شهریور 1392




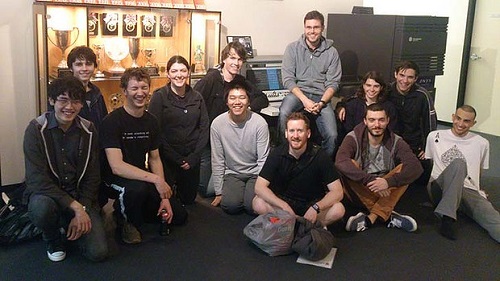 درباره متفاوت بودن روش های آموزشی اش می گوید: «کار ما واقعاً با دوره های آموزشی کامپیوتر که می بینید فرق دارد زیرا وقتی سر کار می روید در اصل وارد حوزه هوش مصنوعی شده اید. شما به دانشجو می گویید که این مشکل است، این هم الگوریتمی که برای بر طرف کردنش باید استفاده کند، و او هم همین کار را می کند. ولی این بخش آموزش من شبیه یک تز کوچک است. ما دانشجو ها را می اندازیم در جای عمیق و می گوییم "بسیار خوب، باید پروژه خود را دست بگیری. کار سختی خواهد بود و ما بر اساس آن تو را قضاوت می کنیم."»